రాజకీయాలు
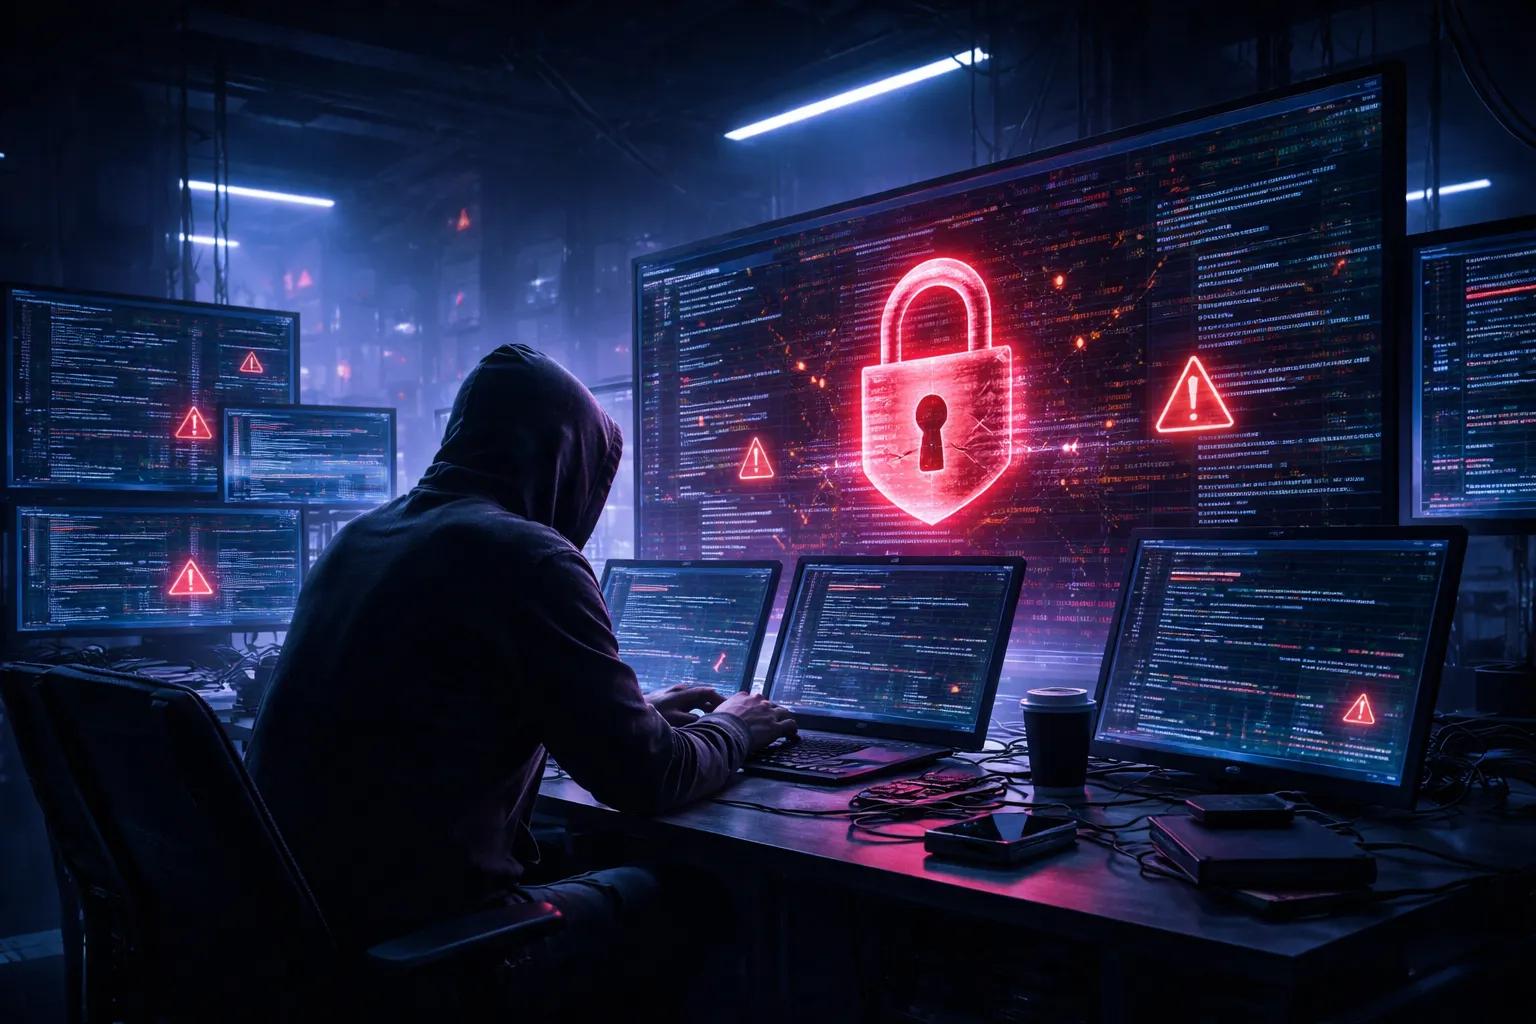
కృత్రిమ మేధ (ఏఐ) సాఫ్ట్వేర్లోని భద్రతా లోపాలను వేగంగా గుర్తిస్తుండటంతో ప్రపంచవ్యాప్తంగా సైబర్ భద్రతపై ఆందోళనలు పెరుగుతున్నాయి. హ్యాకర్లు ఆ లోపాలను దుర్వినియోగం చేయకముందే వాటిని సరిచేయడానికి సంస్థలకు లభించే సమయం తగ్గిపోతోందని నిపుణులు హెచ్చరిస్తున్నారు. ది ఇండియన్ ఎక్స్ప్రెస్లో ప్రచురితమైన రాయిటర్స్ కథనం ప్రకారం, సైబర్ ముప్పులపై పరిశోధనలు చేసే వల్న్చెక్ సంస్థ వెల్లడించనున్న అధ్యయనంలో ఏడాదికేడాది గుర్తించిన డిజిటల్ భద్రతా లోపాల సంఖ్య రెట్టింపైనట్లు పేర్కొంది. ఏఐ ఆధారిత సాధనాలు సాఫ్ట్వేర్ కోడ్ను నిరంతరం పరిశీలించి, గతంలో గుర్తించని బలహీనతలను కూడా బయటపెట్టగలుగుతున్నాయి. పీహెచ్పీ, నోడ్.జేఎస్ వంటి సాంకేతిక వేదికల్లో ఇటీవల వెలుగుచూసిన భద్రతా సమస్యలు ఈ ఆందోళనలను మరింత పెంచాయి. కొన్ని సంస్థలు తమ వెబ్సైట్లను సురక్షితం చేసే వరకు తాత్కాలికంగా సేవలను నిలిపివేశాయి.
ఏఐ గుర్తించిన ప్రతి భద్రతా లోపం విజయవంతమైన సైబర్ దాడికి దారితీయదని కొందరు నిపుణులు చెబుతున్నప్పటికీ, దాడులకు ఉపయోగపడే సాధనాలను రూపొందించే వేగం పెరుగుతోందని మరికొందరు హెచ్చరిస్తున్నారు. గతంలో కొన్ని లోపాలను గుర్తించి వాటిని దుర్వినియోగం చేసే స్థాయికి చేరుకోవడానికి వారాలు లేదా నెలలు పట్టేదని, ఇప్పుడు కొన్ని సందర్భాల్లో గంటల్లోనే ఇది సాధ్యమవుతోందని నిపుణులు పేర్కొంటున్నారు. సాఫ్ట్వేర్ అప్డేట్లను వేగంగా అమలు చేయడం, భద్రతా లోపాలను నిరంతరం పర్యవేక్షించడం, అత్యవసర స్పందన వ్యవస్థలను బలోపేతం చేయడం అవసరమని సూచిస్తున్నారు. క్లౌడ్ఫ్లేర్ సీఈఓ మాథ్యూ ప్రిన్స్ రానున్న కాలంలో తరచూ సైబర్ భద్రతా సంక్షోభాలు ఎదురయ్యే అవకాశం ఉందని హెచ్చరించారు. అయితే, ఏఐ గుర్తించిన లోపాలను సంస్థలు సకాలంలో సరిచేస్తే ఇంటర్నెట్ భద్రతను మెరుగుపరచడానికి అదే సాంకేతికత ఉపయోగపడుతుందని నిపుణులు అభిప్రాయపడుతున్నారు.
కామెంట్స్ (0)
ఇప్పటికి కామెంట్స్ లేవు
మొదటిగా కామెంట్ చేయండి!